银行的加密数据,今天可以被复制,多年以后再打开。所以即使能做到这一点的机器还不存在,量子计算已经是金融机构要规划的问题。
为什么不能等
- 先收集,后解密。NIST 提醒,对手可以现在保存加密数据,等技术成熟再打开。
- 现在用的锁正是目标。用来交换钥匙和签名的 RSA 与椭圆曲线加密,足够大的量子计算机可以攻破。
- 专家认为并不遥远。一项 26 位专家参与的调查认为,这种机器 10 年内出现的可能性为 28–49%,15 年内为 51–70%。
- 换锁要好几年。已有计划的香港银行平均需要 5.6 年,金管局期望全行业在 2030 年前做好充分准备。
- 多数还在起点。金管局调查显示,全行业准备度为 2.3 分(满分 10 分),约一半没有结构化计划。
每家银行都该算的账
| 需要保密 | 换锁需要 | 合计 |
|---|---|---|
| 10 年 | 5.6 年 | 15.6 年 |
如果合计时间超过这种机器可能出现的时间,这些数据现在就有风险,所以要从现在开始。保密年限由各家银行自己确定。
量子加密不是主要路线
| 量子加密(QKD) | 后量子密码(PQC) | |
|---|---|---|
| 原理 | 物理定律:能发现偷听 | 新的数学难题:量子计算机也难解 |
| 需要什么 | 网络上的专用设备 | 改造应用和产品,并大量测试 |
| 局限 | 不能确认对方身份 | 不是简单换算法,周期长,还要协调供应商 |
| 官方态度 | 英国 NCSC 不支持用于政府和军事系统 | NIST 已于 2024 年发布标准;NCSC 称其为最好的应对办法 |
量子加密也不会让网速变快。它负责送钥匙,数据仍然走普通网络。AES 等对称加密受影响小得多,所以要换的主要是交换钥匙和签名用的锁。
找锁、排序、换一把试试
金管局期望银行评估风险、建立加密资产清单、制定迁移路线图。我们用一家虚构银行的代码,做了这一段的可运行演示。
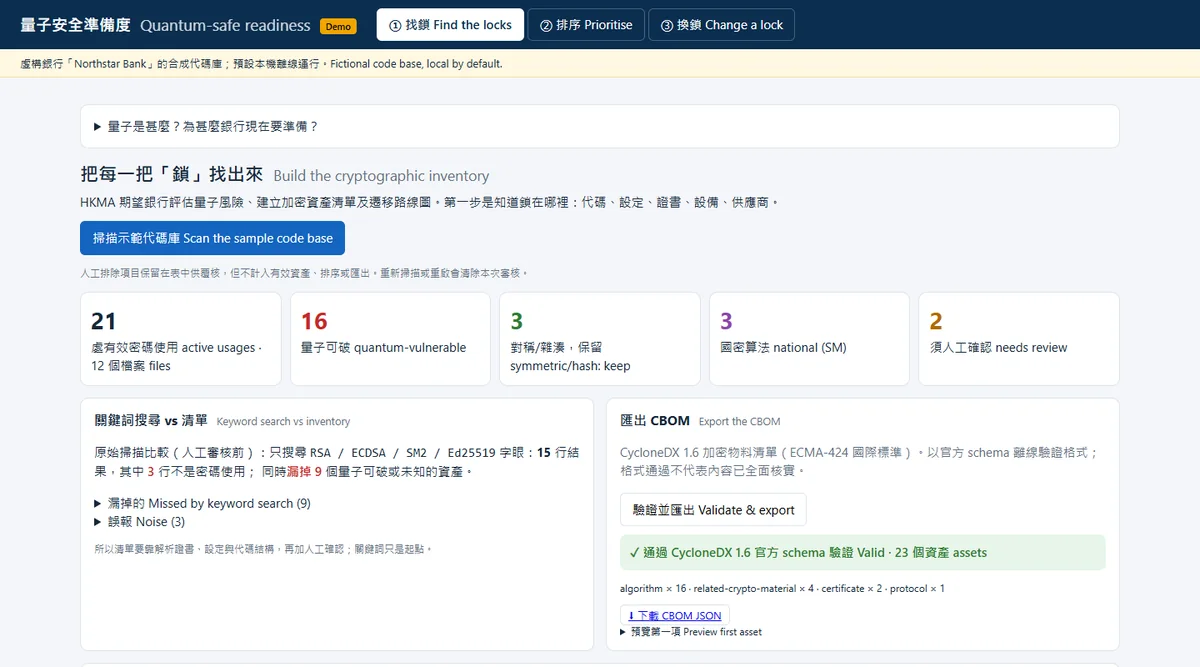
- 找锁。演示在 12 个文件中找到 21 处加密使用,其中 16 处会被量子计算机攻破。单纯搜索关键词漏掉了 9 项,包括证书和运行时才拼出的算法名。
- 排序。按数据要保密多久、系统有多重要、之后能不能更新来排先后。
- 换一把试试。新旧锁并用的方案现场运行;被篡改的付款指令,过不了后量子签名验证。
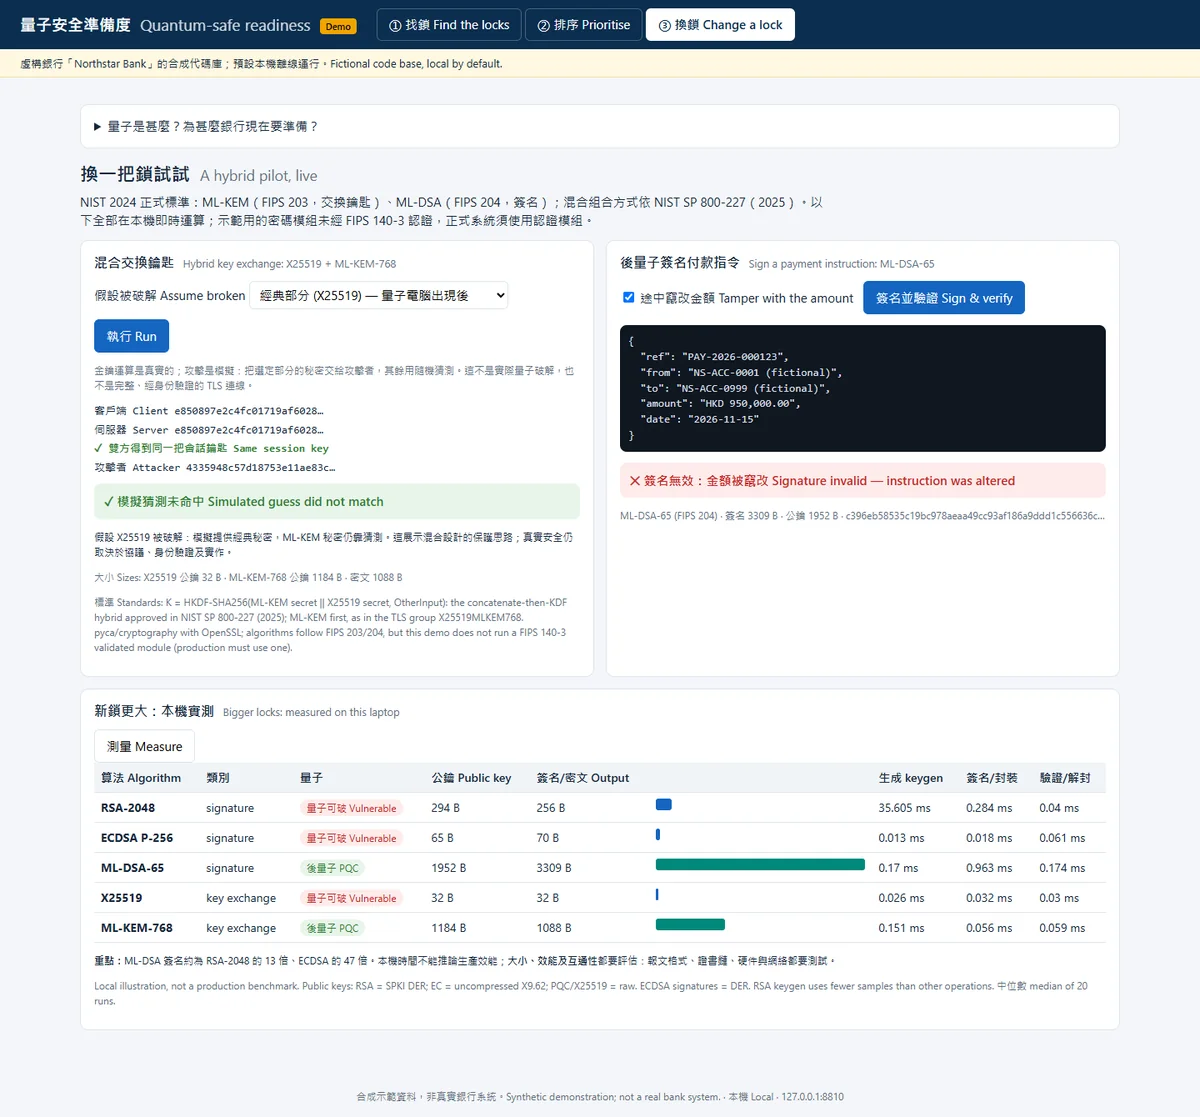
AI 提建议,人来确认。以上全部在一台电脑上离线运行,用的是合成数据,不是真实银行系统,也不是生产环境的性能测试。
怎么开始
- 给高管做一次简短说明:风险是什么,监管期望什么。
- 选一个系统(比如网上银行)做四周试点,交付它的加密清单和风险排序样本。
- 再由你决定要不要继续。
后量子迁移是我们的新业务,所以我们建议先用小试点证明。我们不卖量子硬件,也不卖新算法,没有理由偏向哪一条路线。