銀行的加密數據,今天可以被複制,多年以後再打開。所以即使能做到這一點的機器還不存在,量子計算已經是金融機構要規劃的問題。
為什麼不能等
- 先收集,後解密。NIST 提醒,對手可以現在保存加密數據,等技術成熟再打開。
- 現在用的鎖正是目標。用來交換鑰匙和簽名的 RSA 與橢圓曲線加密,足夠大的量子計算機可以攻破。
- 專家認為並不遙遠。一項 26 位專家參與的調查認為,這種機器 10 年內出現的可能性為 28–49%,15 年內為 51–70%。
- 換鎖要好幾年。已有計劃的香港銀行平均需要 5.6 年,金管局期望全行業在 2030 年前做好充分準備。
- 多數還在起點。金管局調查顯示,全行業準備度為 2.3 分(滿分 10 分),約一半沒有結構化計劃。
每家銀行都該算的賬
| 需要保密 | 換鎖需要 | 合計 |
|---|---|---|
| 10 年 | 5.6 年 | 15.6 年 |
如果合計時間超過這種機器可能出現的時間,這些數據現在就有風險,所以要從現在開始。保密年限由各家銀行自己確定。
量子加密不是主要路線
| 量子加密(QKD) | 後量子密碼(PQC) | |
|---|---|---|
| 原理 | 物理定律:能發現偷聽 | 新的數學難題:量子計算機也難解 |
| 需要什麼 | 網絡上的專用設備 | 改造應用和產品,並大量測試 |
| 侷限 | 不能確認對方身份 | 不是簡單換算法,週期長,還要協調供應商 |
| 官方態度 | 英國 NCSC 不支持用於政府和軍事系統 | NIST 已於 2024 年發佈標準;NCSC 稱其為最好的應對辦法 |
量子加密也不會讓網速變快。它負責送鑰匙,數據仍然走普通網絡。AES 等對稱加密受影響小得多,所以要換的主要是交換鑰匙和簽名用的鎖。
找鎖、排序、換一把試試
金管局期望銀行評估風險、建立加密資產清單、制定遷移路線圖。我們用一家虛構銀行的代碼,做了這一段的可運行演示。
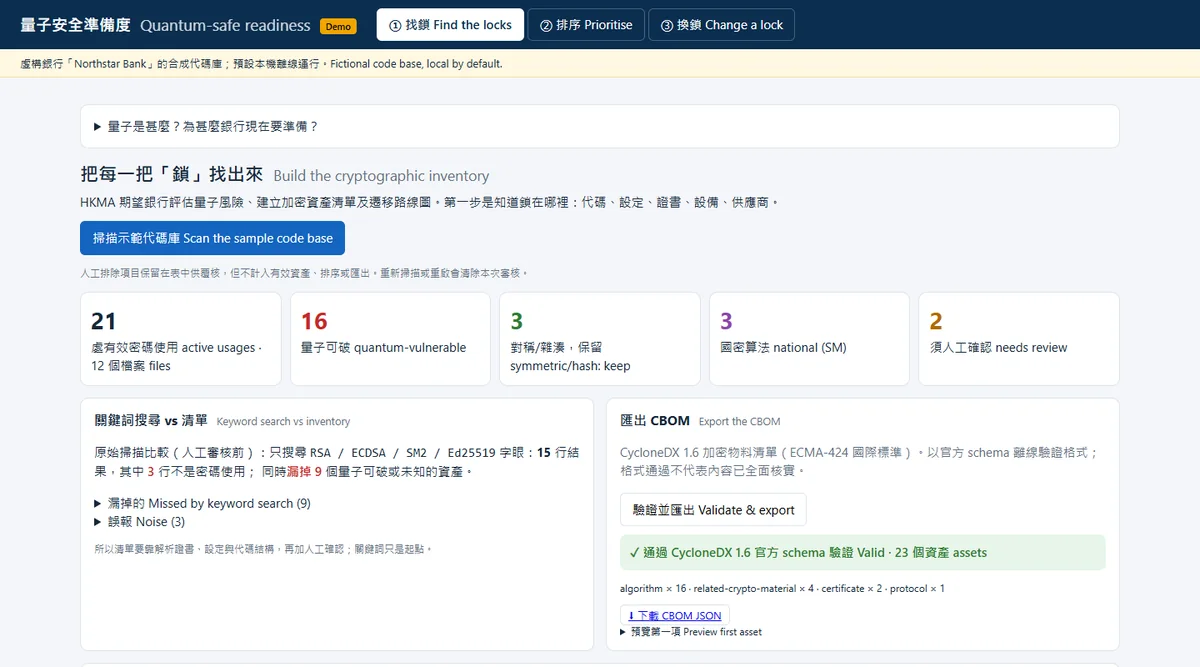
- 找鎖。演示在 12 個文件中找到 21 處加密使用,其中 16 處會被量子計算機攻破。單純搜索關鍵詞漏掉了 9 項,包括證書和運行時才拼出的算法名。
- 排序。按數據要保密多久、系統有多重要、之後能不能更新來排先後。
- 換一把試試。新舊鎖並用的方案現場運行;被篡改的付款指令,過不了後量子簽名驗證。
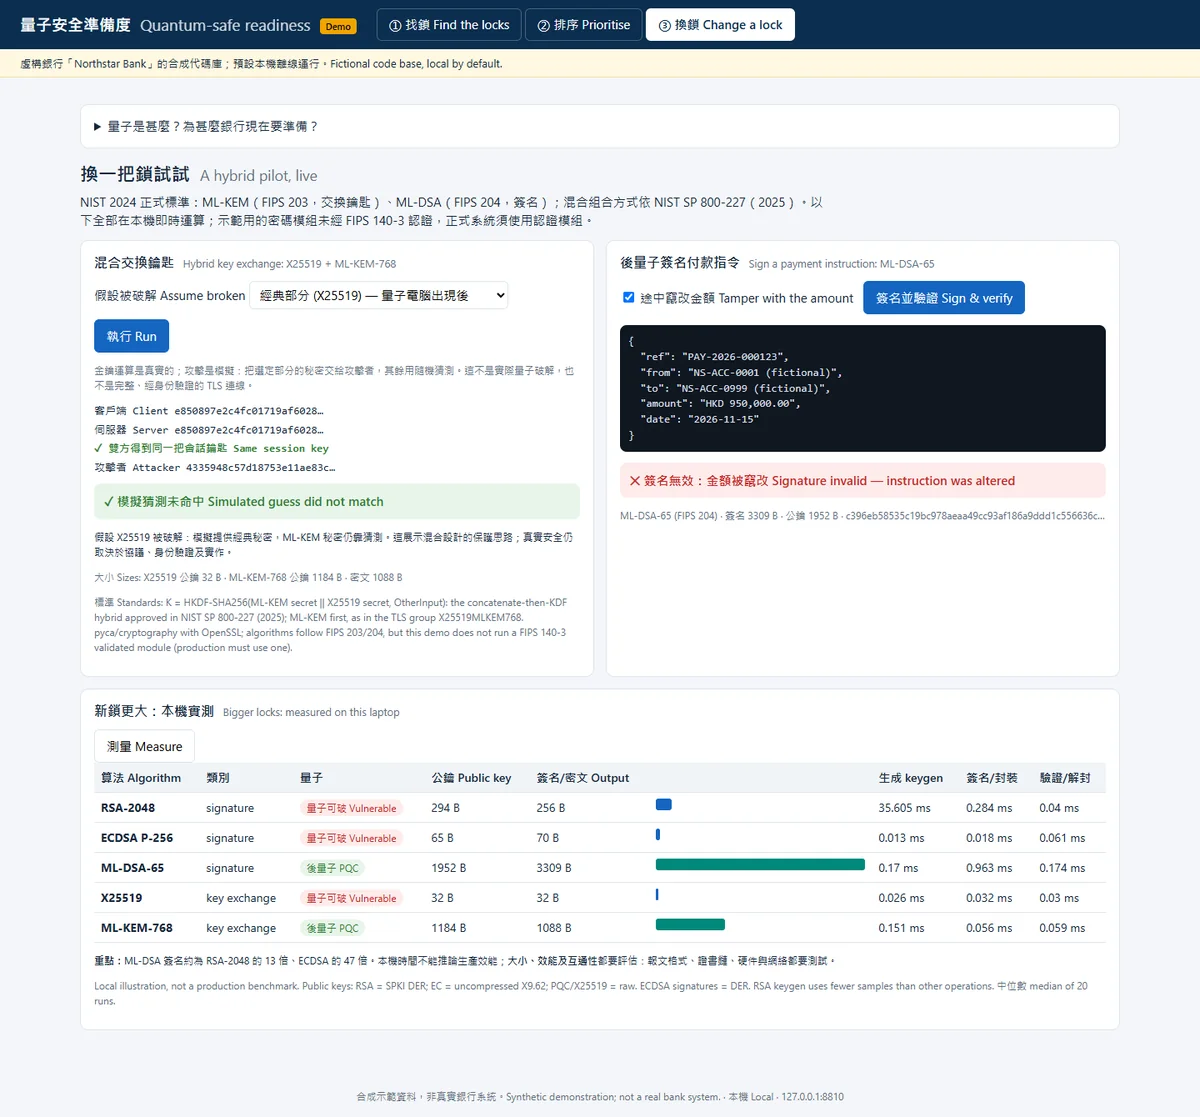
AI 提建議,人來確認。以上全部在一台電腦上離線運行,用的是合成數據,不是真實銀行系統,也不是生產環境的性能測試。
怎麼開始
- 給高管做一次簡短説明:風險是什麼,監管期望什麼。
- 選一個系統(比如網上銀行)做四周試點,交付它的加密清單和風險排序樣本。
- 再由你決定要不要繼續。
後量子遷移是我們的新業務,所以我們建議先用小試點證明。我們不賣量子硬件,也不賣新算法,沒有理由偏向哪一條路線。